Подмена адреса в буфере обмена
Подмена адреса в буфере обмена — как вирус-клиппер меняет скопированный адрес кошелька и как не отправить крипту мошеннику.
Обновлено: 2026-10-16
Подмена адреса в буфере обмена — как вирус-клиппер меняет скопированный адрес кошелька и как не отправить крипту мошеннику.
Обновлено: 2026-10-16
В марте 2026 года я отправляла подрядчику 650 USDT за ремонт техники. Адрес взяла из переписки: выделила, скопировала, вставила в кошелёк и нажала «Отправить». Подтверждение пришло за минуту, а через час мастер написал, что денег нет. В блокчейне транзакция была — но ушла на другой адрес. Первые четыре и последние четыре символа совпадали, середина отличалась, и я её не проверила.
Так работает клиппер — вирус, который сидит в системе и следит за буфером обмена. Он не взламывает кошелёк и не подбирает seed-фразу: он ждёт, когда я скопирую адрес, и подменяет его на адрес мошенника.
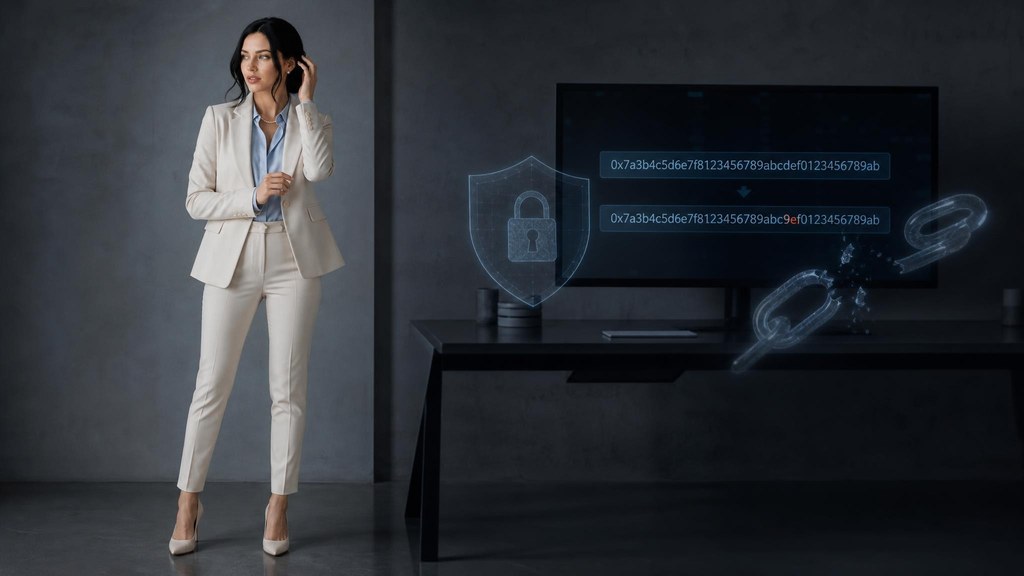
Клиппер — небольшая программа, которая крутится в фоне и постоянно читает буфер обмена. Как только в нём появляется строка, похожая на адрес кошелька, вирус заменяет её на свою. Хитрость в подборе: мошенник берёт адрес с теми же первыми и последними знаками, что у реального получателя.
Дальше всё решает привычка. Я копирую, вставляю, вижу строку из 42 символов и нажимаю «Отправить». Сверять каждый знак руками я не стану.
Кошелёк показывает адрес сокращённо: несколько первых и последних символов. Если мошенник совпал с ними, интерфейс выглядит знакомо, а разница прячется в середине. Сумма уходит целиком, и отменить перевод нельзя: подтверждённые транзакции не откатывают. Схема родственна отравлению адресов: там мусорный перевод оседает в истории, здесь адрес подменяют прямо при отправке.
Та же зараза часто тянет второй модуль: кражу паролей и фишинговые копии бирж. Опаснее всего на горячем кошельке, где запас монет лежит рядом с рабочим браузером.
Проверить транзакцию в обозревателе и сохранить её хеш. Написать в поддержку биржи, если адрес получателя биржевой, — иногда счёт помечают. Заявить в полицию с распечаткой перевода. И переустановить систему: клиппер живёт в связке с другим вирусом, смены паролей мало.
Остались вопросы? Спросите ИИ-ассистента — объяснит другими словами.
Спросить